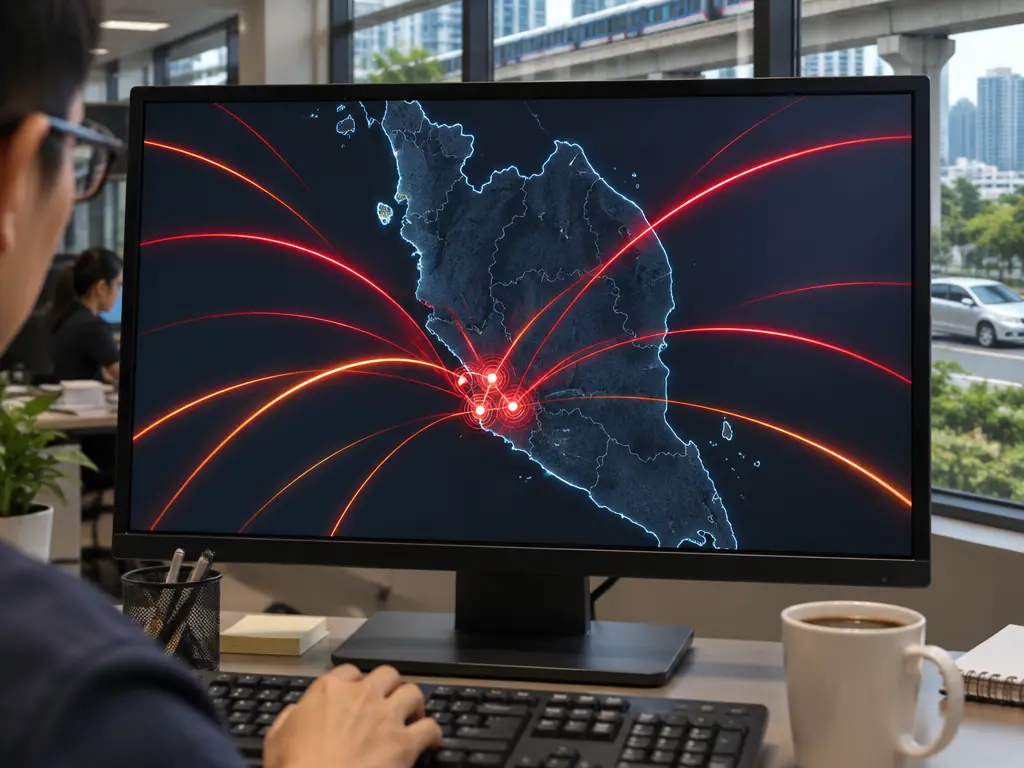
这几天,社交媒体上流传一张网络威胁地图,Cyberjaya、莎阿南和八打灵再也都被标了出来,不少人第一个反应是:是不是被黑客打进来了?
先说最关键的:国家网络安全局(NACSA)证实,他们已经知道有数家金融机构涉及网络安全事件,目前正与相关单位一起监控事态发展,并强调情况「仍受控制」。报道没有交代涉及哪几家金融机构,也没有说明事件的具体性质。
在这之前,NACSA已经在上周三把国家网络安全威胁级别从「低」调高到「中等」,作为应对当前安全局势的预防措施。
NACSA同时指示国家关键信息基础设施(NCII)单位落实九项防范措施。报道列出的包括24小时安全监控、为系统更新安全补丁、采用多重身份验证(MFA),以及准备服务持续运作计划等。
至于网上疯传的那张地图,来自资安公司FortiGuard Labs。地图显示大马多个地点是境外网络威胁活动的目标,包括Cyberjaya、莎阿南和八打灵再也。不过报道指出,地图上的显示并不一定代表系统已被入侵,或攻击已经得逞。
另一边,马来西亚通讯与多媒体委员会(MCMC)表示,已加强监控,并与国家安全理事会(MKN)、NACSA以及通讯业者协调,涵盖电讯、广播和邮政服务。重点放在侦测威胁、事件后复原,以及确保重要服务能继续运作。
《Sinar Harian》在分析中指出,网络威胁已不只是技术问题,也与国家的经济、金融安全和主权息息相关;只要一个系统出现漏洞,就可能对民众生活造成更大的干扰。该报认为,大马需要主动预防、定期做安全审计,并加强公私领域合作,而不是等到被攻击后才补强防线。
目前官方的说法是情况受控。至于涉及哪些金融机构、事件规模多大,还有待当局进一步说明。
来源:Sinar Harian