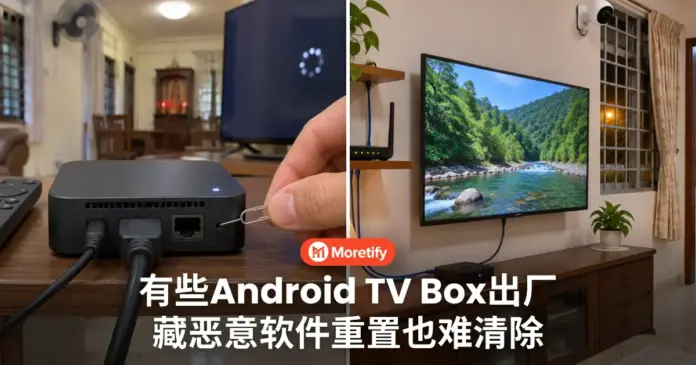
很多家庭买Android TV Box来看节目、追剧,机顶盒一旦变慢或怪怪的,第一个反应通常是删掉可疑App,不行就factory reset,当作从头来过。
不过,国家网络安全局(NACSA)提醒,在Android TV Box中被发现的恶意软件XCPE不能这样看待。据Astro Awani报道,这款恶意软件在工厂制造阶段就已经埋进设备的固件(firmware),也就是在用户开箱使用之前,设备已经带着它。
NACSA总执行长Megat Zuhairy Megat Tajuddin周日受访时指出,XCPE和一般常见的恶意软件不同。传统恶意软件通常需要用户自己下载App或点击某个链接才会中招,但XCPE是设备出厂时就已经存在。
更麻烦的是,XCPE拥有系统级权限(system-level privileges),还有所谓的持久化机制(persistence)。简单来说,它藏在系统受保护的部分,即使表面上被删除,也能从那里把自己重新安装回去。
Megat Zuhairy表示:
「这使得XCPE恶意软件难以通过卸载应用或factory reset等一般方法从设备中移除。」
他说,受感染的设备有可能被纳入僵尸网络(botnet),网络罪犯可以把它当作「住家代理」(residential proxy),借用一般家庭的网络来掩护网络犯罪活动的流量,让这些活动看起来像是从普通住家发出。
Megat Zuhairy表示:
「其中包括窃取个人资料和登入凭证,例如用户名和密码,或通过命令与控制(command and control)基础设施远程执行指令。」
他补充,受感染的设备也可能成为一个起点,被用来找出并利用同一个家庭网络中其他设备的漏洞。换句话说,问题未必只停留在一台TV Box里。
一般用户之所以难以察觉,是因为受感染的设备仍然可以照常运作。表面上节目照看、画面照播,恶意软件却在系统背后活动。
为降低风险,NACSA强调「安全始于设计」(security by design)的原则,即从设备开发阶段就要把安全放在优先位置。其他措施包括定期更新固件、加强访问控制,以及实施网络隔离(network isolation),把设备分隔开来,避免一台设备里的威胁扩散到其他设备。
Megat Zuhairy也提到,科技带来便利的同时,也扩大了网络安全上的「攻击面」。随着连上网络的物联网(IoT)设备越来越多,智能冰箱、闭路电视(CCTV)和智能电视等,只要存在安全漏洞,都有可能成为网络攻击的目标。
不过他强调,真正的问题不在于依赖数码科技本身,而在于这些科技如何被开发、设置和保护。他表示:
「科技应该被安全地善用,而不是因为网络威胁而回避。」
家里的智能设备越来越多,买回来能用只是第一步,平时有没有更新、有没有放在同一个网络里,也值得多留意一下。
来源:Sinar Harian