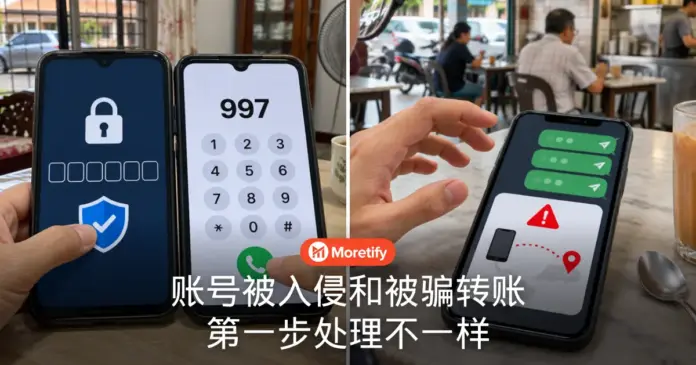
突然收到陌生装置的登录通知、密码莫名其妙被改,或者朋友说你的账号一直在发奇怪信息,很多人第一反应就是「我被骗了」。不过,被入侵和被骗其实是两回事,处理方法也不一样。
国家网络安全局(NACSA)总执行长拿督斯里梅加祖海里提醒,遇到账号被入侵的人,应马上更换密码、启用多重验证(MFA),并向平台提供者举报。如果是被骗转账,就要联系银行,并拨打国家诈骗应对中心(NSRC)热线997。
他向马新社解释两者的分别。账号入侵是指他人在未获授权的情况下进入账号或系统,早期迹象包括收到来自陌生装置或地点的登录通知、密码在账号持有人不知情下被更改,或账号在未经许可下发出信息。
至于诈骗,则是受害者被欺骗,「自愿」交出钱财或资料,例如通过电话、信息或虚假优惠落入圈套。换句话说,一个是别人偷偷进了你的门,一个是你被骗了亲手把东西交出去。
梅加祖海里表示:
「可靠的预防措施通常都简单实际,例如启用MFA、更新装置及不分享个人资料。」
他也提醒公众,要提防没有注明清楚来源、语气急迫,或者叫人采取激烈行动的帖文,例如要求提出所有储蓄。
他指出,个人也是网络威胁的目标,特别是社交媒体、电邮和网上银行账号被入侵的情况。
在整体数据方面,NACSA今年1月至9月共记录5,110起网络安全事件,去年则有5,837起。梅加祖海里说,去年事件数量较高,主要是因为较早侦测到入侵企图和可能的攻击。
此外,NACSA旗下的国家网络控制与协调中心(NC4)在今年10月和11月期间,针对影响国家关键信息基础设施(NCII)实体及政府机构的安全漏洞,发出了九项警报和建议。
梅加祖海里表示:
「必须明白,并不是所有网络安全事件都带来同样的影响,NACSA的主要焦点是有可能影响国家重要服务的事件。」
他举例,所记录的事件包括2025年3月马来西亚机场控股公司(MAHB)遭勒索软件(ransomware)攻击,导致吉隆坡国际机场(KLIA)运作受干扰超过10个小时。
针对网上疯传的「Live Map & Ranking」显示马来西亚是遭受最多网络攻击的国家之一,他解释,该画面是根据马来西亚机构广泛使用的特定网络安全产品和平台所作的监测,安装的传感器能主动监测侦测到的网络活动和流量,因此只反映这些来源的数据。
他补充,马来西亚是全球重要的数据中心枢纽之一,大量国际网络流量经过大马,不论是作为网络攻击的目标,还是转往其他目的地的过境路线。
他强调,该画面并不能反映一个国家真实的整体网络安全状况,因为侦测到的攻击活动或企图,不一定代表机构已经发生事件或系统被入侵。全面评估必须考虑其他因素和数据来源。
他说,目前没有专门根据真实网络攻击事件来比较各国排名的全球评级或报告。不过,根据国家网络安全威胁等级(NCTL)评估,大马的网络威胁仍处于中等水平;在全球网络安全指数(GCI)中,大马则属于第一级(Tier 1)。
他也透露,大马正为迁移至后量子密码学(PQC)做准备,以应对量子计算技术的发展。
所以下次手机跳出陌生登录通知,先分清是账号被闯入还是钱被骗走,再找对的渠道处理,才不会白白浪费时间。
来源:Bernama